WordPressのセキュリティ対策は、プラグインを入れるだけでは完了しません。
更新・ログイン保護・権限管理・バックアップを組み合わせ、設定が機能しているか確認することが大切です。
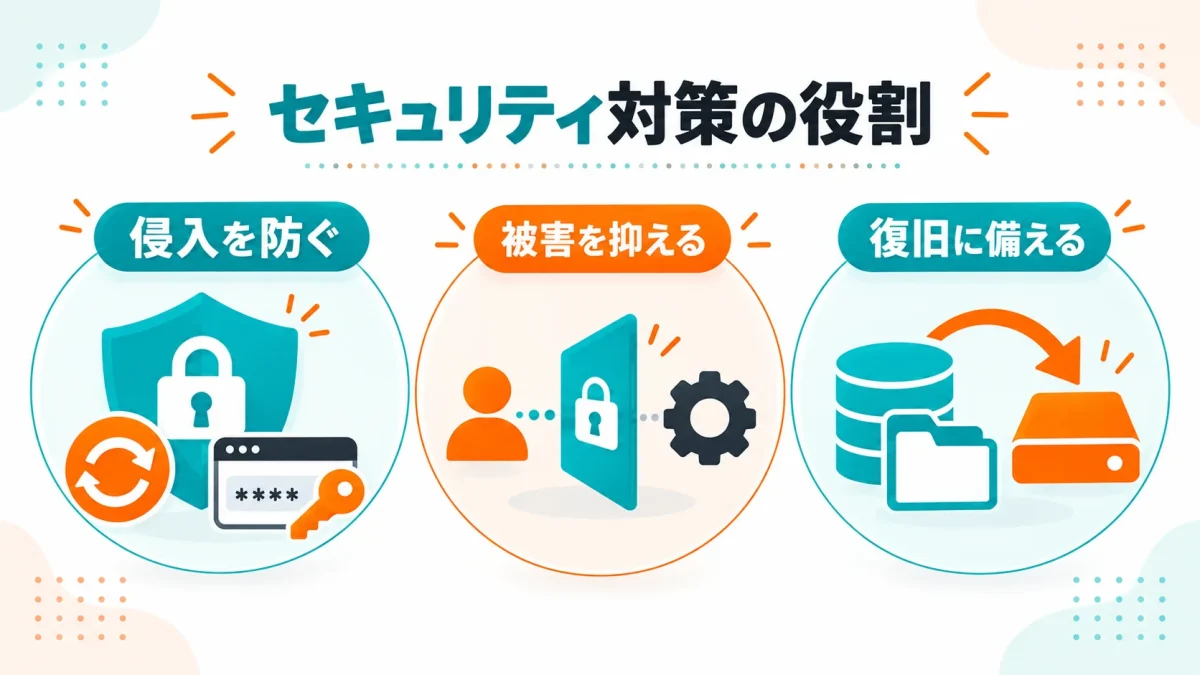
対策を「侵入を防ぐ」「被害を抑える」「復旧に備える」に分けると、自分のWebサイトで足りない部分を見つけやすくなります。
ここでは、レンタルサーバーに設置したWordPressを運営する初心者向けに、最低限確認したい項目を整理します。
セキュリティ対策は役割を分けて考える
同じセキュリティ対策でも、更新とバックアップでは役割が違います。
更新は攻撃に悪用される不具合を修正するため、バックアップは問題が起きた後に復旧するための備えです。
次の表は、対策の目的と確認方法を組み合わせたものです。
| 目的 | 対策 | 設定後に確認すること |
|---|---|---|
| 侵入を防ぐ | 本体・テーマ・プラグインの更新 | 更新の失敗や放置がないか |
| 侵入を防ぐ | 強いパスワード・二要素認証 | 追加認証を求められるか |
| 被害を抑える | 利用者の権限を見直す | 不要な管理者がいないか |
| 攻撃を遮断する | WAF・ログイン試行制限 | 通常の操作もできるか |
| 復旧に備える | バックアップ | 必要なデータと復元方法がそろっているか |
表の確認欄に答えられない項目が、見直す候補です。
バックアップがあっても侵入は防げず、ログイン保護だけではソフトウェアの不具合を修正できません。
それぞれの役割を補い合う形で対策します。
本体・テーマ・プラグインを更新する
WordPress本体だけでなく、テーマとプラグインも更新の対象です。
セキュリティ上の弱点は「脆弱性」と呼ばれ、更新にはその修正が含まれることがあります。
公式のセキュリティ資料でも、WordPressとプラグインを最新の状態に保つことが推奨されています。
管理画面の「ダッシュボード」から「更新」を開き、更新対象を確認します。
更新前にはバックアップを取り、更新後にはトップページやお問い合わせフォームなどが正常に動くか確かめます。
自動更新を利用していても、失敗や対象外の更新がないか確認する習慣は必要です。
更新を長く止めている場合は、理由を整理します。
「表示が崩れそうだから」という理由なら、確認用の環境や制作会社への相談など、更新できる方法を検討しましょう。
更新の必要性をもう少し詳しく知りたい場合は、次の記事で確認できます。
使わないプラグインは残さない
不要なプラグインは、停止した状態で置き続けず、必要性を確認して削除します。
公式資料でも、使用していないプラグインの削除が推奨されています。
ただし、用途が分からないものを一括で削除するのは避けてください。
フォームや表示機能に使われていないか確認し、削除すると設定やデータが失われる場合もあるため、事前に提供元の説明を読みます。
新しく導入するものは、公式ディレクトリや信頼できる提供元から入手します。
パスワードと追加認証でログインを守る
WordPressには、パスワードを繰り返し試してログインしようとする攻撃があります。
長く、使い回していないパスワードを設定し、会社名や誕生日など推測しやすいものは避けます。
パスワード管理ツールを使うと、複雑なパスワードを覚える負担を減らせます。
WordPressだけでなく、サーバーの管理画面と、パスワード再設定に使うメールアカウントも別々に保護しましょう。
二要素認証は設定後の確認まで行う
二要素認証は、パスワードに加えて認証アプリのコードなどを使い、本人確認を行う仕組みです。
導入には対応プラグインなどを利用し、設定方法は提供元の説明に従います。
例えば「Two Factor」には、認証アプリのコードやバックアップコードを使う機能があります。
設定後は、別のブラウザーなどでログインし、追加認証が求められるか確認します。
確認が済むまでは、設定中の管理画面を開いておくと、設定を見直しやすくなります。
管理者を必要な人だけに限定する
複数人で運営する場合は、全員に管理者権限を渡す必要はありません。
管理者はプラグインの導入や設定変更などができ、記事を書く人とは必要な権限が異なります。
WordPressには管理者、編集者、投稿者などの権限が用意されています。
管理画面の「ユーザー」で、誰がどの権限を持っているか確認します。
記事の作成を担当する人には投稿者、他の人の記事も管理する人には編集者など、担当する作業に合う権限を選びます。
使わなくなったアカウントも整理しましょう。
削除する場合は、そのユーザーが作成した記事を残す必要があるか確認し、別のユーザーへの引き継ぎも検討します。
共有の管理者アカウントを使い続けるより、利用者ごとにアカウントを分けた方が、退任時の整理もしやすくなります。
サーバーとプラグインの防御機能を確認する
契約中のサーバーにWAFがある場合は、利用状況を確認します。
WAFは、Webサイトへの通信を検査して、攻撃と判断した通信を遮断する仕組みです。
ログインの試行回数を制限する機能も、繰り返しパスワードを試す攻撃への対策になります。
利用できる機能や設定場所は、サーバーやプラグインによって異なります。
導入前に、現在の環境で何が使えるか確認してください。
機能を有効にした後は、ログイン、記事保存、フォーム送信などを試します。
正しい操作まで遮断される場合は、エラーが出る画面と時刻を記録し、提供元の案内に沿って調整します。
原因が分からないまま防御機能をすべて無効にするのは避けましょう。
バックアップは復元できる状態で用意する
バックアップは、攻撃を防ぐ機能ではなく、データを戻すための備えです。
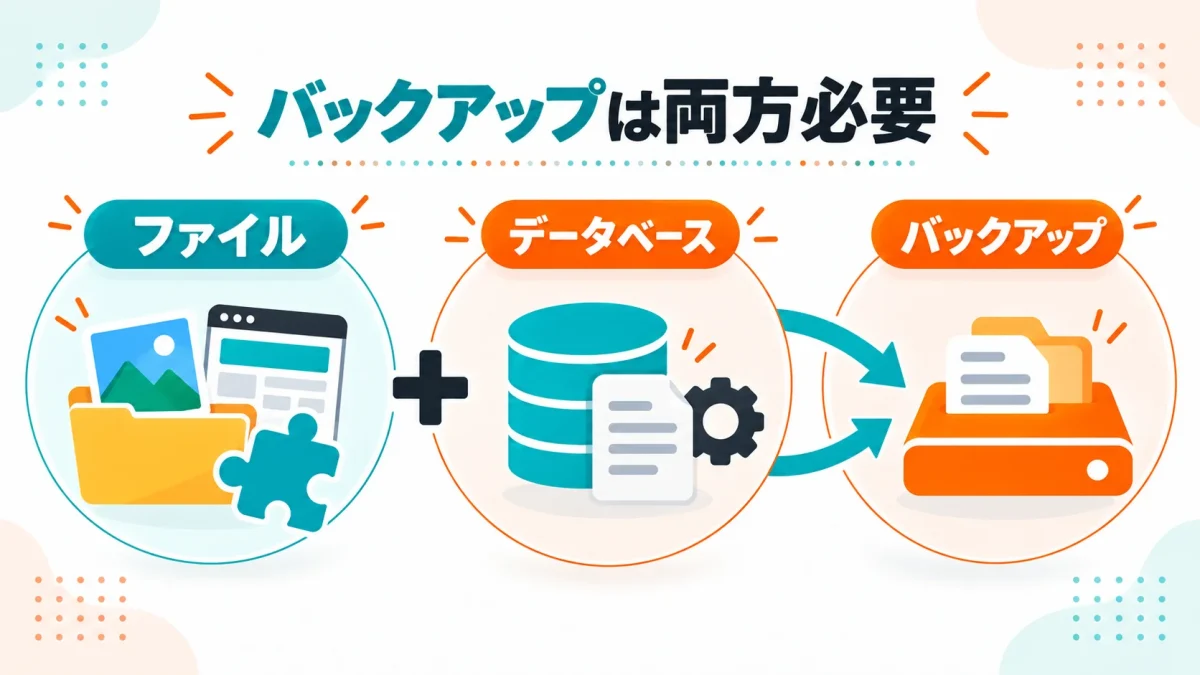
WordPressの復旧には、画像やテーマなどのファイルと、記事や設定を保存するデータベースの両方が必要です。
サーバーの自動バックアップを利用している場合も、保存対象、保存期間、復元方法を確認します。
「自動で取られているはず」で終わらせず、どの日付へ戻せるか、誰が復元操作を行うかまで把握しておきましょう。
更新頻度が高いWebサイトでは、古いバックアップへ戻すと最近の記事やデータを失う可能性があります。
保存頻度は、失って困るデータの量に合わせて考えます。
バックアップが必要な理由や対象を確認したい場合は、次の記事が参考になります。
なお、改ざんが疑われる場合は、直近のバックアップにも不正なデータが含まれている可能性があります。
見覚えのない管理者やページがあるときは、記録を残し、サーバー会社や保守担当者へ相談してください。
まとめ
WordPressのセキュリティ対策は、更新、ログイン保護、権限管理、防御機能、バックアップを組み合わせて進めます。
大切なのは、導入した機能の数より、必要な対策が実際に機能していることです。
まずは冒頭の表で、確認できていない項目を一つ選びましょう。
設定後の動作や復旧方法まで確認すると、対策を続けやすくなります。
コメント